В экосистеме Android`а появилось
интересное творение неизвестных рук, способное записывать исходящие разговоры с устройства, сохраняя их в .amr формате на SD-карту аппарата. Названный
Golddream.A и обнаруженный специалистом по безопасности (Dinesh Venkatesan) из компании CA Technologies.
Процесс по которому все происходит прост до банальности — как только вы устанавливаете на устройств зараженное приложение, оно сбрасывает конфигурационный файл на девайс, немного уточняющий параметры «удаленного сервера» и работы приложения. Как только это сделано — докачивается небольшой функционал, собственно, автоматической записи голосовых звонков с последующим сохранением. Венкасетан протестировал вредоносное ПО в двух мобильных эмуляторах и результат был одинаковым — на карте появялась папка callrecord с файлами записи каждого «разговора». Особенно интересно что у Golddream есть конфигурация для загрузки этих файлов на удаленный сервер.
Строго говоря — вирусное и прочее подобное ПО начало расти в Android Market`е как грибы после дождя в феврале 2011 года, когда впервые появился DroidDream. Было удалено более 50 приложений содержащих код трояна, но их создатели не успокаивались — вслед пришли GGTracker и DroidDream Light, работающие по одному и тому же принципу.
Но это не значит, что их не стоит опасаться. Как только вредоносная программа наладит коммуникацию с командным центром, она может вырасти в нечто большее, позволяя ее оператору программировать больший функционал. В этом случае контроль зараженного устройства по-факту уже не принадлежит его владельцу, а скорее напоминает управление компьютером как частью ботнета.
Лучшим решением этой проблемы являются две вещи:
— регулярная проверка разрешений каждого установленного приложения
— проверка приложения с помощью антивируса или соответствующего приложения в процессе загрузки (типа Norton, Lookout, Bitdefender и NetQin).
Кроме уже упомянутого способа заражения авторами вирусов используются и другие техники. GGTracker заражал другие телефоны с помощью смс-сообщений, а сейчас в моду вошел и «Malvertising», когда пользователь нажавший на рекламу перенаправляется на веб-сайт, стартующий автоматическую загрузку ПО.
Lookout говорит о 85% увеличении количества вредоносных программ во втором квартале 2011 года, основываясь на данных собранных с помощью пользователей собственного приложения — сегодня их почти 10 миллионов и количество увеличивается на 1 млн. каждый месяц.
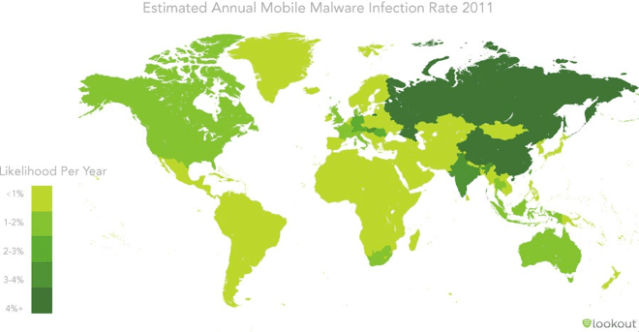
via
TC,
RRW




 Распечатать статью